10年後の機密は守れるか?
「後で解読する」脅威と、次世代の防衛策。
量子コンピュータの実用化が現実味を帯びる中、現在の暗号技術は歴史的な転換点を迎えています。なぜ今、PQC(耐量子暗号)への移行が必要なのか。その背景と解決策を解説します。
迫り来る「Q-Day」と、既に始まっているSNDL攻撃
現在のインターネットセキュリティの根幹を支えるRSA暗号やECC(楕円曲線暗号)。しかし、大規模な量子コンピュータが実用化されれば、「Shorのアルゴリズム」によってこれらの暗号は瞬時に解読されてしまいます。この暗号が破られる日は「Q-Day」と呼ばれ、各国のセキュリティ機関が強く警告を発しています。
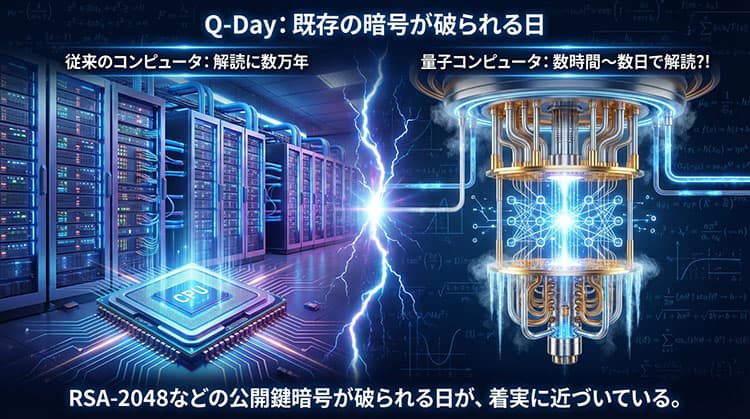
「量子コンピュータが完成するのはまだ先だから、対策も後でいい」と考えるのは非常に危険です。なぜなら、攻撃者はすでに、現行の暗号で保護された機密データを収集・蓄積(Store)し始めているからです。彼らの目的は、将来量子コンピュータが実用化された瞬間に一斉に解読(Decrypt)すること。これが「Store Now, Decrypt Later (SNDL)」と呼ばれる脅威です。
つまり、「10年後も秘密にしておきたいデータ」は、今すぐ耐量子対策を施さなければ、すでに漏洩のカウントダウンが始まっていると言えます。
世界標準規格へと移行する暗号技術「ML-KEM」
この未知の脅威に対抗するため、NIST(米国国立標準技術研究所)主導で標準化が進められてきたのがPQC(Post-Quantum Cryptography:耐量子計算機暗号)です。量子コンピュータでも解くのが極めて困難な、新しい数学的問題(格子暗号など)をベースに設計されています。
新たな盾となるPQC
ハードウェアの物理的な刷新を必要とせず、ソフトウェアのアップデートベースでアルゴリズムを置き換えることで、量子コンピュータの攻撃を無効化する次世代の防衛策です。
標準規格「FIPS 203 (ML-KEM)」
2024年8月、NISTは正式な標準規格を発表。暗号鍵の安全な共有・保護(鍵カプセル化メカニズム)として「ML-KEM」が選定され、今後の世界標準となります。
クリプタンが実装する「ハイブリッド暗号アーキテクチャ」
今後のシステムセキュリティにおいて、この「ML-KEM」をいかにスムーズにシステムへ組み込むかが最大の課題となります。クリプタンは、ユーザーの利便性(パスワードレス)を損なうことなく、この次世代規格を実装しました。
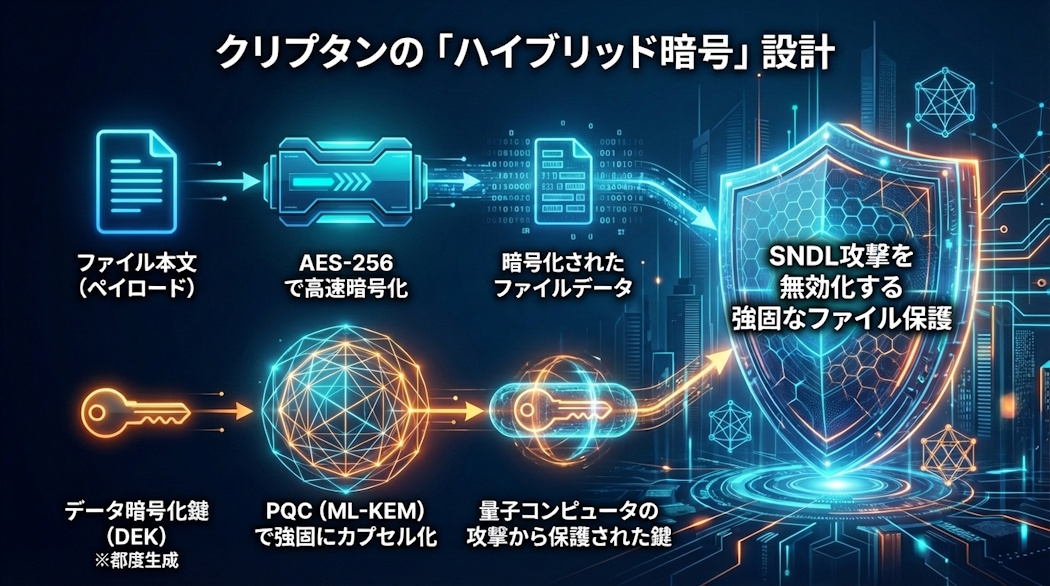
クリプタンでは、大容量データを高速かつ強固に処理するため、ファイル本文の暗号化には業界標準の AES-256 を使用します。そして、その暗号化を解くための鍵(DEK)を保護・カプセル化する層に、NIST標準の「ML-KEM」を適用するハイブリッド暗号設計を採用しています。
これにより、ユーザーは複雑な鍵管理を意識することなく、SNDL攻撃から自社の機密情報や、自分用のバックアップデータを強固に保護することが可能になります。
次世代のアーキテクチャを、あなたの環境で
クリプタンがどのように鍵を管理し、アクセス制御を実現しているのか。
技術仕様の詳細を確認するか、まずは無料の基本機能からご体感ください。